Содержание
- Что такое автоматизированное рабочее место (АРМ)
- Из чего состоит автоматизированное рабочее место
- Как работает автоматизированное рабочее место
- Для чего предназначено АРМ и какие задачи оно решает
- Какие бывают автоматизированные рабочие места
- Что такое типовое АРМ и какие конфигурации рабочих мест используют в компаниях
- Как организовать и стандартизировать АРМ в компании
- Часто задаваемые вопросы об автоматизированных рабочих местах
Автоматизированное рабочее место объединяет оборудование, программное обеспечение, корпоративные системы, данные, доступы и средства управления, которые нужны сотруднику для выполнения его профессиональных задач. Поэтому в корпоративной ИТ-инфраструктуре АРМ — это гораздо больше, чем компьютер с установленными программами.
Этот материал — обзор автоматизированных рабочих мест и основных подходов к их проектированию, стандартизации и сопровождению. Он будет полезен ИТ-руководителям, системным администраторам, руководителям подразделений и специалистам, которые отвечают за подготовку, эксплуатацию и поддержку рабочих мест сотрудников. В основе статьи — подходы, применяемые при проектировании и сопровождении корпоративной ИТ-инфраструктуры.
Разберем, что такое АРМ, из каких компонентов оно состоит и как работает, какие виды рабочих мест используют компании, чем типовая конфигурация отличается от индивидуальной и как стандартизировать АРМ в крупной организации. Отдельно рассмотрим полный жизненный цикл рабочего места — от определения требований и подготовки оборудования до поддержки, обновления и замены.
В статье не рассматриваются требования охраны труда и санитарные нормы организации рабочего пространства, подбор офисной мебели, а также специализированные промышленные АСУ ТП.
Что такое автоматизированное рабочее место (АРМ)
Если объяснять простыми словами, АРМ — это подготовленная цифровая рабочая среда сотрудника, в которой есть все необходимое для выполнения его задач: устройство, программы, корпоративные сервисы, учетная запись, нужные права доступа, средства связи и защиты.
Например, ноутбук нового менеджера сам по себе еще нельзя считать полноценным АРМ. Чтобы сотрудник мог работать, ему понадобятся операционная система, почта, корпоративный мессенджер, CRM, доступ к файловым ресурсам, учетная запись, настройки безопасности и возможность обратиться в техническую поддержку. Только вместе эти элементы образуют рабочую среду.
С технической точки зрения автоматизированное рабочее место — это комплекс программных, аппаратных и информационных средств, организованных для выполнения определенных функций конкретным пользователем.
Упрощенно его можно представить так:
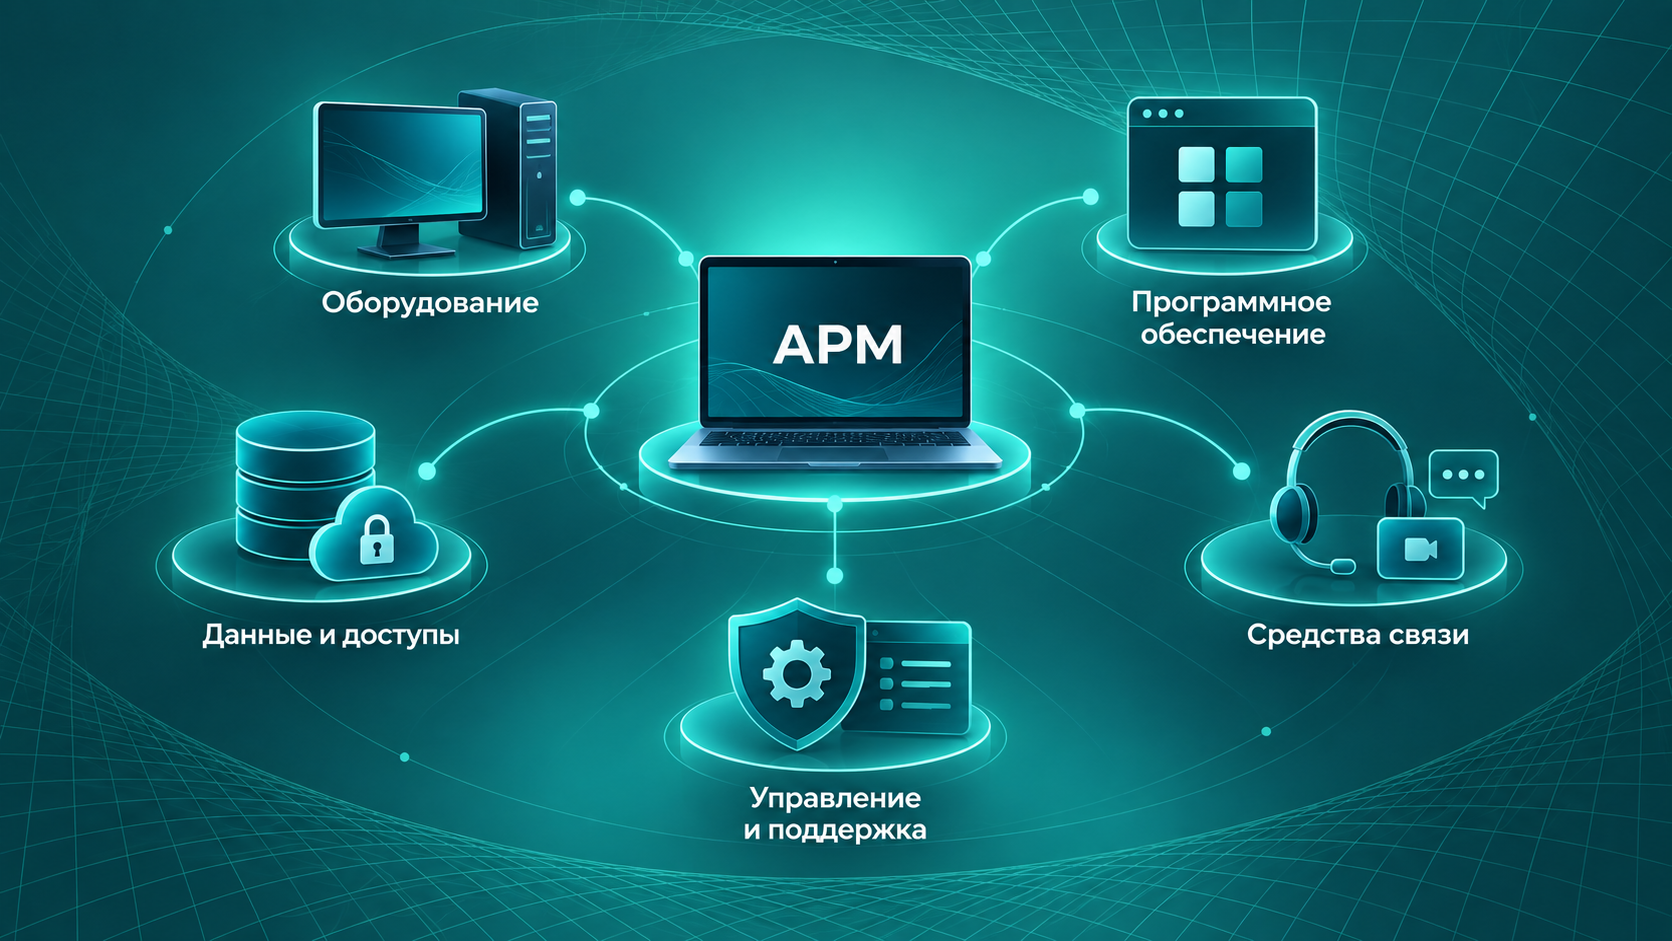
Т.е. АРМ это единый комплекс, в который входят не только оборудование и программное обеспечение, но также: данные и доступы, средства связи, управление и поддержка.
Именно поэтому на вопрос «что такое автоматизированное рабочее место» некорректно отвечать только перечнем компьютеров и периферии. Современное АРМ является частью корпоративной ИТ-инфраструктуры и взаимодействует с другими системами компании.
При этом универсальной конфигурации не существует. Состав рабочего места зависит от роли пользователя. Бухгалтеру нужны учетная система и сервисы электронного документооборота, инженеру — производительная рабочая станция и профильные приложения, менеджеру по продажам — CRM и средства коммуникации. Даже сотрудники одного подразделения могут иметь разные требования к производительности, доступам или уровню поддержки.
Из чего состоит автоматизированное рабочее место
Конкретный состав АРМ определяется задачами пользователя, внутренними стандартами компании и требованиями к безопасности.
В корпоративной среде удобно рассматривать рабочее место как несколько взаимосвязанных уровней: техника, программное обеспечение, цифровые ресурсы и инструменты централизованного управления.
Рассмотрим эти уровни чуть более подробно.
Техническое обеспечение АРМ
К техническому уровню относится физическое оборудование, с которым работает сотрудник. Это может быть:
- настольный компьютер;
- ноутбук;
- производительная рабочая станция;
- один или несколько мониторов;
- клавиатура и мышь;
- гарнитура;
- принтер или МФУ;
- сканер;
- мобильное устройство;
- сетевое оборудование;
- специализированная периферия.
Набор зависит от характера работы. Сотруднику, который в основном работает с документами, почтой и корпоративными веб-сервисами, обычно не требуется мощная графическая система. Для инженера, разработчика или дизайнера требования к процессору, памяти или графической подсистеме могут быть существенно выше.
То же относится к периферии. Для оператора контактного центра критична надежная гарнитура, для бухгалтера могут быть полезны два монитора, а для мобильного руководителя — ноутбук с док-станцией и возможностью быстро подключаться к корпоративным ресурсам из разных мест.
Задача при проектировании АРМ — не выбрать максимально мощное оборудование, а подобрать конфигурацию, соответствующую реальной нагрузке сотрудника.
Программное обеспечение
В состав автоматизированного рабочего места входят программы, с которыми сотрудник работает ежедневно, а также ПО, обеспечивающее нормальную и безопасную эксплуатацию устройства.
Базовый программный уровень может включать:
- операционную систему;
- офисные приложения;
- почту и календарь;
- корпоративный мессенджер;
- средства видеосвязи;
- браузеры;
- CRM;
- ERP;
- ECM-системы для работы с корпоративными документами;
- Service Desk;
- профессиональные приложения;
- средства информационной безопасности.
CRM помогает управлять взаимодействием с клиентами, ERP объединяет данные о ресурсах и ключевых процессах компании, ECM используется для работы с документами и корпоративным контентом, а Service Desk — для регистрации и обработки обращений пользователей.
Не каждому сотруднику требуется весь этот набор. Программное обеспечение лучше привязывать к функциональной роли. Это упрощает администрирование и одновременно помогает избежать ситуации, когда на устройства устанавливается лишнее ПО или выдаются ненужные доступы.
Данные, учетные записи и доступ к корпоративным системам
Современное АРМ существует не только на физическом устройстве. Значительная часть рабочей среды сотрудника находится внутри корпоративной инфраструктуры или облачных сервисов.
Поэтому в автоматизированное рабочее место входят:
- учетная запись пользователя;
- назначенные ему роли;
- права доступа;
- подключение к корпоративной сети;
- базы данных;
- файловые ресурсы;
- облачные сервисы;
- базы знаний;
- внутренние порталы;
- корпоративные справочные системы.
Рассмотрим обычную ситуацию. В первый рабочий день сотруднику выдали полностью настроенный ноутбук, но доступ к CRM еще не согласован, файловая папка подразделения недоступна, а корпоративная учетная запись не активирована. Формально устройство есть, однако полноценного рабочего места пока нет: сотрудник не может выполнять основные задачи.
Поэтому при подготовке АРМ важно синхронизировать работу с устройством, ПО и учетными записями. В крупной компании, где одновременно работают тысячи пользователей, такая связка особенно важна.
Средства управления, защиты и технической поддержки
Еще один уровень АРМ часто остается незаметным для пользователя, хотя именно от него во многом зависит стабильность работы.
Сюда относятся:
- централизованная настройка устройств — применение единых параметров к компьютерам и ноутбукам сотрудников. Например, ИТ-служба может автоматически настроить подключение к корпоративной сети, установить нужные политики безопасности и добавить рабочее устройство в систему управления;
- установка и обновление программ — автоматическая установка корпоративного ПО и контроль его актуальности. Например, на компьютеры сотрудников можно централизованно установить офисные приложения, CRM и средства видеосвязи, а затем одновременно развернуть важное обновление;
- мониторинг состояния оборудования — постоянная проверка работоспособности устройств и ключевых компонентов. Система может заранее сообщить, что на ноутбуке заканчивается свободное место, перегревается процессор или снижается ресурс аккумулятора;
- управление учетными записями и доступами — создание, изменение и блокировка учетных записей, а также назначение прав к корпоративным системам. Например, новому сотруднику выдают доступ к почте, CRM и файловым ресурсам отдела, а после увольнения эти доступы отключаются;
- антивирусная защита и другие средства информационной безопасности — защита устройств, учетных записей и корпоративных данных от вредоносных программ, несанкционированного доступа и других угроз. Например, система может заблокировать подозрительный файл или предупредить ИТ-службу о попытке входа с необычного устройства;
- резервирование критичных данных — создание копий информации, необходимой для работы сотрудника или подразделения. Если устройство выйдет из строя, данные можно будет восстановить, а сотрудник быстрее продолжит работу;
- удаленная диагностика — проверка устройства и устранение части проблем без визита специалиста к пользователю. Например, администратор может удаленно проверить настройки сети, состояние диска или работу корпоративного приложения;
- Service Desk — единая система для регистрации, распределения и контроля обращений пользователей. Сотрудник создает заявку, например о проблеме с доступом к CRM, а система направляет ее ответственному специалисту и фиксирует статус решения;
- техническая поддержка пользователей — помощь сотрудникам при сбоях, вопросах по программам, оборудованию и доступам. Поддержка может включать консультацию, удаленное подключение, замену неисправного устройства или передачу сложной проблемы профильной ИТ-команде.
Централизованное управление позволяет ИТ-службе обслуживать парк устройств по единым правилам. Например, не устанавливать обновление вручную на каждый из нескольких тысяч ноутбуков, а управлять процессом из единой системы.
Аналогичный принцип действует при поддержке. Пользователь сообщает о проблеме через Service Desk, обращение фиксируется, классифицируется и передается специалисту. Значительную часть неисправностей можно диагностировать и устранить удаленно.
При большом количестве пользователей особенно важны единые процессы обработки инцидентов, мониторинга и поддержки. Один из вариантов такой организации представлен в том числе нашим решением для бизнеса — ИТ-контур: бесшовная поддержка рабочих мест, при котором разные элементы сопровождения рабочих мест объединяются в управляемый процесс.
Как работает автоматизированное рабочее место
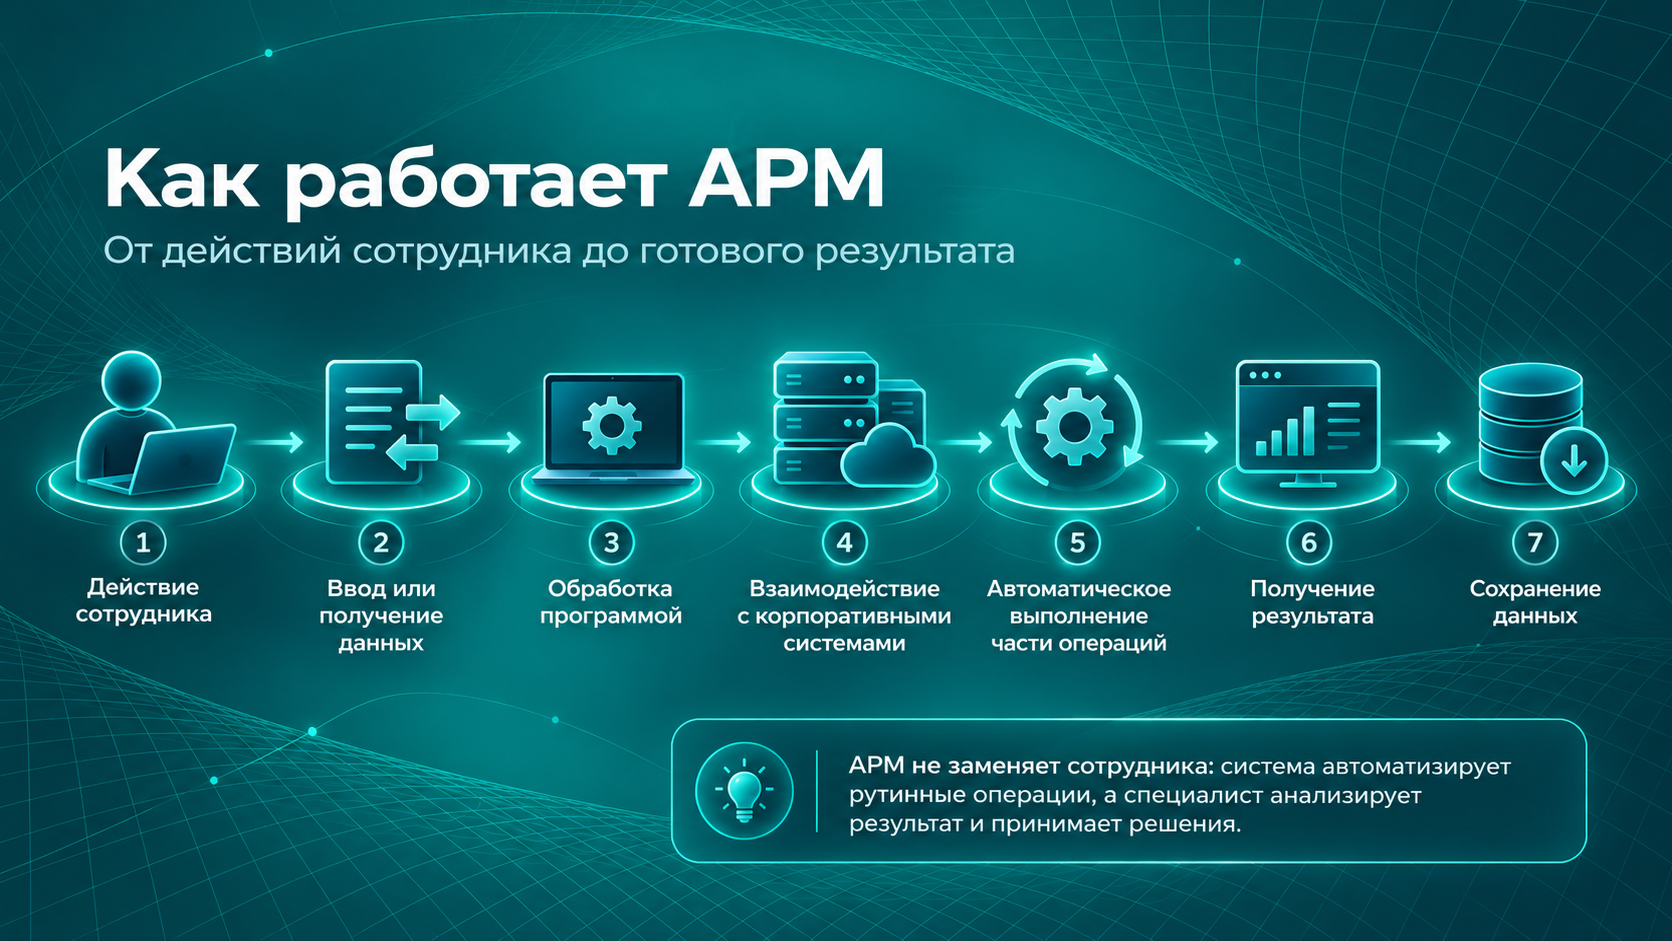
При этом автоматизация рабочего места не означает, что программа полностью заменяет человека. Обычно система берет на себя повторяющиеся действия, обработку или передачу информации, а сотрудник анализирует результат, принимает решения и выполняет профессиональные задачи.
Например:
- Менеджер по продажам открывает карточку клиента в CRM. Система уже хранит историю коммуникаций, контактные данные и текущий статус сделки. После звонка менеджер фиксирует результат, а CRM может автоматически поставить следующую задачу или передать данные в другую систему.
- Бухгалтер получает сведения об операциях из учетной системы. Часть расчетов выполняется программой, после чего специалист проверяет данные, формирует отчетность и выполняет предусмотренные регламентом действия.
- В Service Desk сотрудник создает заявку о неисправности. Система определяет категорию обращения и направляет его соответствующей группе поддержки. Пользователю не приходится самостоятельно искать специалиста, который отвечает именно за эту проблему.
- Оператор может получать через единый интерфейс информацию сразу из нескольких систем. Вместо ручного поиска и переноса данных он работает с уже подготовленной информацией.
Таким образом, АРМ связывает действия пользователя с ИТ-системами компании и помогает убрать лишние промежуточные операции.
Для чего предназначено АРМ и какие задачи оно решает
Автоматизированное рабочее место предназначено для того, чтобы сотрудник получал необходимую для своей роли рабочую среду и мог выполнять профессиональные задачи с меньшим количеством ручных операций.
На практике АРМ решает сразу несколько задач.
| Задача | Как помогает АРМ | Результат |
| Автоматизация повторяющихся операций | Часть типовых действий выполняется программами автоматически | Сокращается объем ручной работы |
| Работа с данными | Информация поступает из корпоративных систем и хранится в согласованном формате | Меньше необходимости вручную переносить сведения между системами |
| Выполнение профессиональных задач | Сотрудник получает необходимый набор техники, ПО и сервисов | Рабочие инструменты соответствуют его функциям |
| Взаимодействие между подразделениями | Корпоративные системы обмениваются информацией | Ускоряется передача данных и выполнение связанных операций |
| Контроль и учет | События, обращения и результаты работы фиксируются в системах | Процессы становятся прозрачнее и проще для контроля |
Например, для менеджера одна из основных задач АРМ — предоставить быстрый доступ к информации о клиентах и средствам коммуникации. Для инженера — обеспечить достаточную вычислительную мощность и доступ к профессиональному ПО. Для специалиста поддержки — дать возможность принимать обращения, работать с базой знаний и удаленно подключаться к устройствам пользователей.
Поэтому назначение конкретного автоматизированного рабочего места всегда связано с должностью сотрудника и теми бизнес-процессами, в которых он участвует.
Какие бывают автоматизированные рабочие места
Единой конфигурации АРМ для всей компании обычно не существует. Рабочие места различаются как по задачам сотрудников, так и по способу подключения к корпоративной инфраструктуре.
По задачам и роли сотрудника
- Универсальные офисные АРМ рассчитаны на типовые задачи: работу с документами, почтой, браузером, мессенджерами и внутренними корпоративными сервисами.
- Административные АРМ используются сотрудниками финансовых, кадровых, юридических и других административных подразделений. Здесь к базовым инструментам добавляются учетные системы, документооборот и профильные приложения.
- Инженерные АРМ рассчитаны на ресурсоемкие вычисления и профессиональное ПО. Как правило, к ним предъявляются повышенные требования по производительности.
- Операторские АРМ создаются для обработки большого потока однотипных операций: обращений пользователей, звонков, заявок, заказов или других событий.
- Специализированные АРМ проектируются под конкретную профессиональную функцию. Набор устройств и ПО в таком случае определяется самим рабочим процессом.
- Мобильные АРМ позволяют сотруднику сохранять доступ к рабочей среде вне постоянного рабочего места. Обычно основным устройством становится ноутбук или другое мобильное оборудование.
- АРМ руководителя должно учитывать не только доступ к корпоративным системам, но и мобильность, средства коммуникации, оперативный доступ к аналитике и повышенные требования к доступности поддержки.
Таким образом, универсальное АРМ рассчитано на достаточно широкий набор стандартных офисных задач, а специализированное создается под конкретную профессию или функцию.
По способу организации и подключения к инфраструктуре
По архитектуре и способу использования можно выделить несколько вариантов.
- Стационарное АРМ привязано к постоянному месту и обычно построено на настольном компьютере или рабочей станции.
- Мобильное АРМ рассчитано на работу из разных мест. Основой обычно служит ноутбук или мобильное устройство с защищенным доступом к корпоративным сервисам.
- Локальное АРМ может выполнять задачи автономно, без постоянного взаимодействия с центральными информационными системами.
- Сетевое АРМ является частью общей инфраструктуры и получает доступ к корпоративной сети, приложениям, файловым ресурсам и другим системам.
- Виртуальное АРМ предоставляет пользователю рабочую среду, которая выполняется не непосредственно на его физическом компьютере, а в централизованной инфраструктуре. Пользователь подключается к ней со своего устройства.
- Облачное АРМ использует приложения, данные или вычислительные ресурсы, размещенные в облачной инфраструктуре. Это облегчает доступ к рабочей среде из разных локаций.
- Управляемое рабочее место предполагает централизованное управление не отдельными элементами, а рабочим местом как комплексом: оборудованием, ПО, настройками, безопасностью, поддержкой и жизненным циклом устройства.
Конкретная архитектура зависит от ИТ-ландшафта компании, требований безопасности, количества пользователей, географии и характера их работы.
Что такое типовое АРМ и какие конфигурации рабочих мест используют в компаниях
В большой организации индивидуально проектировать каждое рабочее место практически нецелесообразно. У десятков или сотен сотрудников могут быть одинаковые задачи и, соответственно, схожие требования к технике и программам. Поэтому компании создают типовые АРМ.
Типовое АРМ — это стандартизированная конфигурация рабочего места для сотрудников с одинаковыми или близкими функциями. Для такого профиля заранее определяется оборудование, набор программ, настройки, доступы, средства защиты и требования к поддержке.
Типизация особенно полезна, когда в компании сотни или тысячи рабочих мест. Вместо того чтобы каждый раз заново решать, какой ноутбук, программы и настройки нужны новому сотруднику, ИТ-служба выбирает подходящий профиль и разворачивает его по установленному процессу.
При этом стандартизация не означает, что всем сотрудникам выдается одинаковый компьютер. Компания может одновременно использовать десятки профилей: например, офисный, бухгалтерский, инженерный, управленческий и несколько специализированных.
Из чего состоит типовое АРМ
Если общий состав автоматизированного рабочего места отвечает на вопрос «какие элементы необходимы пользователю», то типовой профиль фиксирует стандартные параметры этих элементов.
В нем могут быть определены:
- класс и характеристики ноутбука или компьютера;
- объем оперативной памяти и накопителя;
- количество и параметры мониторов;
- набор периферии;
- операционная система;
- стандартный пакет корпоративных программ;
- дополнительное ПО для определенной роли;
- набор прав доступа;
- политики информационной безопасности;
- средства удаленного администрирования;
- порядок обновления;
- уровень и режим технической поддержки.
Например, для профиля «офисный сотрудник» компания может определить один базовый класс ноутбука, монитор, гарнитуру и стандартный набор корпоративного ПО. Для инженеров создается другой профиль с более производительным оборудованием и профессиональными приложениями.
Такой подход позволяет управлять не отдельными устройствами, а повторяемыми конфигурациями.
Примеры типовых АРМ для разных сотрудников
Автоматизированные рабочие места на практике сильно отличаются. Несколько примеров типовых конфигураций:
| Типовое АРМ | Оборудование | ПО и системы | Особенности |
| Офисный сотрудник | Ноутбук или ПК, монитор, гарнитура | Офисное ПО, почта, корпоративные сервисы | Универсальная конфигурация |
| Менеджер по продажам | Ноутбук, монитор, гарнитура | CRM, телефония, почта, мессенджеры | Постоянная работа с клиентами и коммуникациями |
| Бухгалтер | ПК, один или два монитора, МФУ | Учетная система, ЭДО, банковские сервисы | Работа с финансовыми документами и данными |
| Разработчик | Производительный ноутбук или рабочая станция | Среда разработки, системы контроля версий и профильные инструменты | Повышенные требования к вычислительным ресурсам |
| Инженер | Рабочая станция, несколько мониторов | CAD/CAE и другое профессиональное ПО | Высокие требования к CPU/GPU и совместимости программ |
| Оператор поддержки | ПК, гарнитура | Service Desk, телефония, база знаний | Работа с большим потоком обращений |
| Руководитель | Ноутбук, мобильные устройства, док-станция | Аналитика, коммуникации, корпоративные системы | Мобильность и повышенные требования к доступности |
Отметим, что АРМ руководителя часто требует отдельного подхода к сопровождению. Проблема с устройством или доступом у топ-менеджера может влиять не только на работу одного пользователя, но и на переговоры, совещания или принятие управленческих решений. Для таких сценариев может использоваться отдельная модель ESaaS — ИТ-поддержка руководителей / Executive Support.
Существуют и более узкие автоматизированные рабочие места: врача, диспетчера, складского сотрудника, оператора производственной системы. В каждом случае конфигурация определяется конкретным профессиональным процессом.
Преимущества автоматизированных рабочих мест для бизнеса
Для крупной компании ценность АРМ заключается не только в автоматизации отдельных действий сотрудника. Существенный эффект дает возможность управлять рабочими местами системно.
- Повышается эффективность сотрудников. Пользователь получает готовую среду и не тратит время на самостоятельный поиск программ, настройку оборудования или получение каждого доступа отдельно.
- Сокращается количество ручных операций. Если приложения и корпоративные системы интегрированы между собой, часть информации может передаваться автоматически.
- Снижается вероятность ошибок. Стандартизированные настройки и автоматизированные операции уменьшают число ситуаций, связанных с ручным вводом данных или неправильной конфигурацией ПО.
- Упрощается администрирование. ИТ-служба работает с известным набором конфигураций, а не с большим количеством случайно сформированных рабочих мест.
- Обновления становятся управляемыми. Программное обеспечение можно обновлять централизованно и контролировать состояние парка устройств.
- Повышается уровень информационной безопасности. Для каждого профиля можно заранее определить политики, права пользователя, допустимое ПО и необходимые средства защиты.
- Быстрее подготавливаются рабочие места новых сотрудников. При наличии готового профиля не нужно каждый раз формировать конфигурацию с нуля.
- Сокращаются простои. Централизованный мониторинг, поддержка и заранее определенные процессы замены оборудования позволяют быстрее возвращать пользователя к работе.
- Проще масштабировать инфраструктуру. При открытии подразделения или массовом найме компания может тиражировать уже созданные профили.
- Расходы на рабочие места становятся прозрачнее. Когда конфигурации стандартизированы, проще оценивать стоимость оборудования, лицензий, администрирования, ремонта, поддержки и обновления.
Однако типизация подходит не для всех сотрудников.
Типовое АРМ используется, если группе пользователей можно предоставить стандартную конфигурацию техники, программ, доступов и настроек.
Индивидуальное АРМ необходимо, когда требования конкретной роли существенно отличаются от стандартных.
Причинами для индивидуальной конфигурации могут быть:
- повышенные требования к производительности;
- использование специализированного ПО;
- необходимость нестандартной периферии;
- особые политики информационной безопасности;
- сложная интеграция с корпоративными системами;
- повышенные требования к доступности ИТ-сервисов.
Например, нет смысла закупать мощные рабочие станции всем сотрудникам только потому, что они необходимы небольшой группе инженеров. Рациональнее создать отдельный профиль для этой категории пользователей.
В результате проектирование современного рабочего места выходит далеко за рамки выбора компьютера. Необходимо определить оборудование, программы, учетные записи, средства защиты, интеграцию с инфраструктурой, процессы поддержки и дальнейшее обслуживание.
Компания может управлять всем этим самостоятельно или передать полный либо частичный жизненный цикл внешнему провайдеру. Один из таких подходов — управляемое рабочее место как услуга, когда рабочая среда рассматривается как сервис, которым необходимо управлять на протяжении всего периода использования.
Как организовать и стандартизировать АРМ в компании
В крупной компании организация автоматизированных рабочих мест начинается не с выбора конкретной модели ноутбука. Сначала нужно понять, кому, для каких задач и какой уровень ИТ-сервисов требуется.
Практический процесс можно выстроить следующим образом.
1. Проанализировать должности и задачи сотрудников
Нужно определить, какими приложениями пользуются сотрудники, с какими данными работают, какое оборудование необходимо и насколько критичен простой рабочего места.
При этом лучше анализировать реальные рабочие сценарии, а не только должности в штатном расписании. Два сотрудника с похожими названиями должностей могут выполнять разные задачи и нуждаться в разных конфигурациях.
2. Разделить пользователей на категории
После анализа сотрудников объединяют в группы с похожими требованиями.
Например:
- стандартные офисные пользователи;
- менеджеры;
- разработчики;
- инженеры;
- сотрудники контактного центра;
- руководители;
- мобильные сотрудники.
Количество категорий зависит от структуры организации. Слишком крупные группы дают мало пользы, а чрезмерно подробная классификация усложняет управление.
3. Сформировать типовые профили АРМ
Для каждой массовой категории создается профиль рабочего места.
Он описывает:
- оборудование;
- программное обеспечение;
- доступы;
- настройки;
- политики безопасности;
- требования к поддержке.
Например, профиль «менеджер по продажам» может включать определенный класс ноутбука, монитор и гарнитуру, а также CRM, офисный пакет, почту, корпоративный мессенджер и телефонию.
4. Выделить рабочие места, требующие индивидуального проектирования
Не всех пользователей стоит пытаться привести к стандартной конфигурации. Нужно заранее определить исключения.
Если инженеру требуется профессиональная видеокарта, руководителю — специальный режим поддержки, а сотруднику подразделения информационной безопасности — дополнительные ограничения и инструменты, это должно учитываться отдельно.
Стандартизация эффективна тогда, когда она уменьшает разнообразие без ущерба для рабочих задач.
5. Определить требования к оборудованию
Для каждого профиля выбираются необходимые технические параметры.
Оценивать желательно не только текущие задачи, но и предполагаемый срок эксплуатации. Конфигурация, которая уже в момент закупки работает на пределе возможностей, может быстро потребовать модернизации или досрочной замены.
6. Определить обязательное и специализированное ПО
Удобно разделять программное обеспечение на два слоя.
- Первый — корпоративный минимум: операционная система, офисные приложения, средства коммуникации и безопасности.
- Второй — программы, связанные с ролью пользователя: CRM, средства разработки, инженерные приложения, учетные системы и другие профессиональные инструменты.
Так ИТ-службе проще понимать, что необходимо устанавливать всем сотрудникам, а что — только определенным группам.
7. Настроить учетные записи и права доступа
Доступы желательно связывать с ролью сотрудника.
Если новый менеджер приходит в отдел продаж, система выдачи доступов должна исходить из заранее определенного набора необходимых ресурсов, а не каждый раз формироваться вручную с нуля.
При переводе сотрудника на другую должность или увольнении права необходимо своевременно изменить или отозвать.
8. Определить политики информационной безопасности
Для профиля АРМ фиксируют правила работы с устройством и корпоративными ресурсами: требования к учетным записям, разрешенному ПО, обновлениям, защите данных и подключению к инфраструктуре.
При этом уровень ограничений также может зависеть от роли пользователя и характера информации, с которой он работает.
9. Организовать подготовку и выдачу оборудования
Перед выдачей пользователю устройство должно пройти установленный цикл подготовки: учет, установку системы и программ, применение корпоративных настроек, проверку средств защиты и тестирование.
В крупных организациях эту процедуру желательно максимально стандартизировать и автоматизировать.
10. Настроить централизованное обновление и мониторинг
После выдачи оборудование нельзя считать завершенным проектом.
Нужно контролировать:
- состояние устройств, например наличие ошибок диска, перегрева или нехватки свободного места;
- актуальность операционной системы, например установлены ли обязательные обновления безопасности;
- версии программ, например используется ли поддерживаемая версия CRM или офисного пакета;
- работоспособность средств защиты, например активны ли антивирус, шифрование диска и политики безопасности;
- доступность критичных сервисов, например корпоративной почты, VPN, CRM или файлового хранилища;
- технические события, требующие вмешательства, например сбой службы, потеря связи с устройством или повторяющиеся ошибки.
Централизованный подход позволяет обнаруживать часть проблем раньше, чем они превращаются в массовые обращения пользователей.
11. Организовать техническую поддержку
Необходимо определить, куда пользователь обращается при проблеме, как регистрируется заявка, кто отвечает за разные категории инцидентов и какие сроки реакции установлены.
Для массового парка устройств особенно важно, чтобы поддержка была не набором персональных договоренностей с администраторами, а воспроизводимым процессом.
12. Вести учет оборудования и лицензий
Компания должна понимать, какое оборудование используется, за кем оно закреплено, сколько ему лет, какие программы и лицензии установлены.
Без такого учета сложно планировать закупки, обновление техники и расходы на ИТ.
13. Настроить ремонт, замену и вывод оборудования из эксплуатации
Устройство рано или поздно выходит из строя, морально устаревает или перестает соответствовать требованиям пользователя.
Поэтому заранее определяют:
- критерии ремонта и замены: заранее определить, в каких случаях устройство ремонтируют, а когда заменяют новым. Например, ноутбук можно отправить в сервис при неисправности клавиатуры, но заменить, если ремонт дорогой, занимает много времени или оборудование уже не соответствует требованиям рабочего профиля;
- наличие подменного фонда: предусмотреть запасные устройства, которые можно быстро выдать сотруднику на время ремонта или замены. Например, если рабочий ноутбук инженера вышел из строя, ему выдают временное устройство с необходимыми программами и доступами, чтобы он не простаивал;
- порядок передачи оборудования в сервис: установить, кто оформляет заявку, как фиксируется состояние устройства, кто отвечает за доставку и как контролируется срок ремонта. Например, сотрудник передает ноутбук через Service Desk, а ИТ-служба предварительно проверяет, что с него удалены или защищены конфиденциальные данные;
- правила миграции пользовательских данных: определить, какие данные переносятся на новое устройство, где они хранятся и кто проверяет результат. Например, документы сотрудника синхронизируются с корпоративным облаком, после чего при замене ноутбука они автоматически становятся доступны на новом устройстве;
- процедуру списания и вывода устройства из эксплуатации: описать, как оборудование удаляют из учета, очищают от корпоративных данных и передают на утилизацию, продажу или повторное использование. Например, перед списанием накопитель полностью очищают или физически уничтожают, устройство удаляют из систем управления, а его инвентарный номер закрывают в учетной системе.
Жизненный цикл АРМ
В результате автоматизированное рабочее место проходит полноценный жизненный цикл:
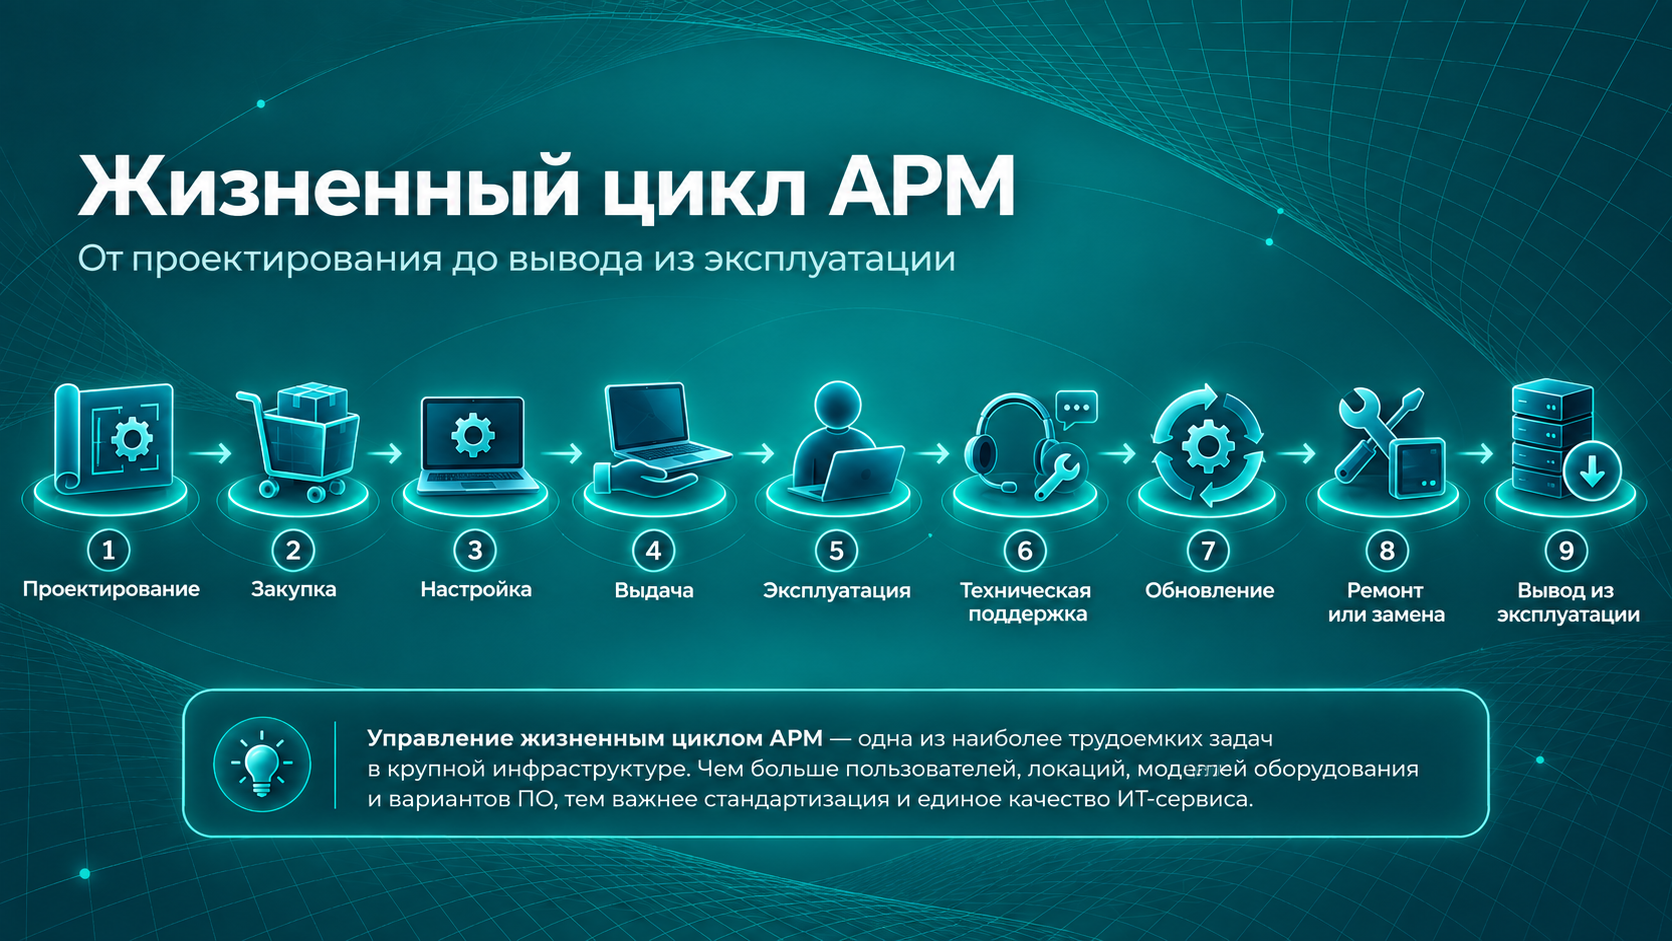
Именно управление этим циклом становится одной из наиболее трудоемких задач в крупной инфраструктуре. Чем больше пользователей, локаций, моделей оборудования и вариантов ПО, тем сложнее поддерживать одинаковое качество ИТ-сервиса без стандартизации.
При этом стандартизация не исключает индивидуальных решений. Ее задача — создать управляемую основу для большинства сотрудников, сохранив возможность отдельно сопровождать пользователей с нестандартными требованиями.
Часто задаваемые вопросы об автоматизированных рабочих местах
Что такое АРМ простыми словами?
АРМ — это полностью подготовленная рабочая среда сотрудника: техника, программы, учетная запись, корпоративные сервисы и доступы, необходимые ему для работы. Компьютер является лишь одним из элементов такого рабочего места.
Чем отличается АРМ от обычного рабочего места?
Обычное рабочее место можно понимать как физическое место сотрудника с компьютером и другой техникой. АРМ включает также программное обеспечение, данные, доступ к корпоративным системам, средства автоматизации, безопасности, управления и поддержки.
Что включает в себя автоматизированное рабочее место?
В современное АРМ входят оборудование, программное обеспечение, данные и доступы, средства коммуникации и информационной безопасности, а также инструменты управления и технической поддержки. Конкретный набор зависит от должности и задач пользователя.
Какие компоненты входят в состав АРМ?
Основные компоненты можно разделить на четыре группы: техническое, программное и информационное обеспечение, а также средства управления и поддержки. Все они должны работать как единая среда, а не как набор независимых элементов.
Что входит в современное автоматизированное рабочее место сотрудника?
Как правило, это ноутбук или компьютер с периферией, корпоративное ПО, учетная запись, права доступа, внутренние и облачные сервисы, средства информационной безопасности, удаленного управления и технической поддержки.
Для сотрудника эта инфраструктура может выглядеть просто как «рабочий ноутбук», но для ИТ-службы за ним стоит целый набор процессов и систем.
Как организовать автоматизированные рабочие места в крупной компании?
Сначала сотрудников разделяют на категории по задачам и требованиям, затем для массовых категорий создают типовые профили АРМ. После этого централизуют подготовку устройств, установку ПО, выдачу доступов, мониторинг, поддержку и управление жизненным циклом оборудования.
Отдельные конфигурации сохраняют для сотрудников, чьи задачи невозможно закрыть стандартным профилем.
Как стандартизировать рабочие места сотрудников?
Для каждой типовой роли необходимо определить единые требования к оборудованию, программам, доступам, настройкам безопасности и поддержке. Например, компания может создать отдельные профили для офисных сотрудников, разработчиков, инженеров и руководителей.
После этого новое рабочее место собирается на основе подходящего профиля, а не проектируется с нуля.
Сколько стоит рабочее место сотрудника и из чего складывается его стоимость?
Стоимость рабочего места — это не только цена ноутбука или компьютера. В нее могут входить оборудование и периферия, программное обеспечение и лицензии, подготовка устройства, средства информационной безопасности, администрирование, техническая поддержка, ремонт, модернизация и последующая замена.
Поэтому при сравнении вариантов корректнее оценивать совокупную стоимость владения рабочим местом за весь период эксплуатации, а не только первоначальную закупочную цену.
Что выгоднее: покупать оборудование или использовать WaaS?
Универсального ответа нет. Самостоятельная закупка может быть удобной, если парк устройств стабилен, его масштаб невелик относительно возможностей внутренней ИТ-службы, а компания готова самостоятельно заниматься закупкой, настройкой, поддержкой, ремонтом и обновлением.
WaaS — Workplace as a Service, или «рабочее место как сервис», — может быть удобнее компаниям с большим или распределенным парком устройств, регулярным наймом, необходимостью масштабирования и требованиями к предсказуемости ИТ-расходов. В этой модели оценивают не только получение оборудования, но и то, кто будет управлять рабочим местом на протяжении всего его жизненного цикла.